Consent

This site uses third party services that need your consent. Learn more

Siirry sisältöön
Tuote

Phishing-simulaatio

Automatisoitua harjoittelua odottamattomien, kohdennettujen uhkien varalle

Tee tietojenkalasteluharjoituksista palkitseva oppimiskokemus

Auta kollegoitasi oppimaan realistisista uhista turvallisessa ympäristössä.

Phishing-simulaattorimme yhdistää helppokäyttöisen käyttöliittymän useisiin muotoihin (sähköposti, tekstiviesti, puhelu), valmiiseen sisältöön ja automaatioon.

Näytä kollegoillesi, ettei tietojenkalastelun tarvitse olla syyllistämispeli, jota he eivät voi koskaan voittaa.
Mockup of an email showing a “marked as suspicious” confirmation.

Näin tietojenkalastelusimulaatiomme toimivat

Tarjoamme kaiken, mitä tarvitset phishing-kampanjoihin, jotka sopivat kunkin taitoihin, osaamiseen ja arkeen.

Lisäksi anonymisoidut tulokset auttavat rakentamaan luottamusta kollegoihin, ja palkintoarvonnat tekevät koko kokemuksesta heille voiton.

Simuloi uhkia aitojen esimerkkien pohjalta

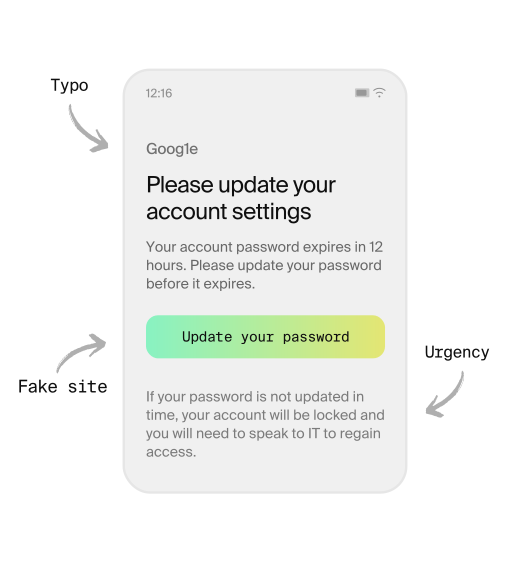
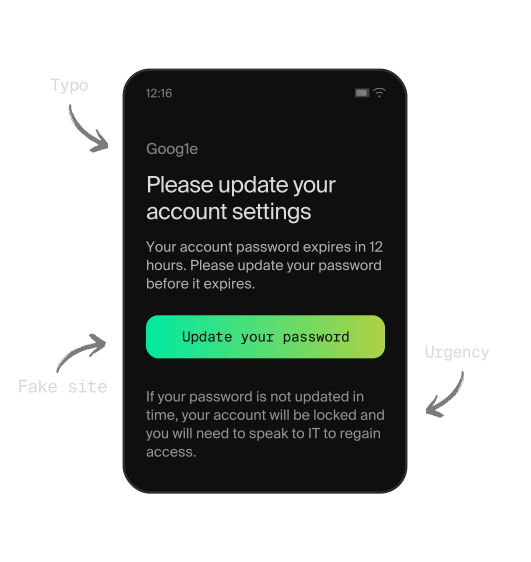
Phishing-simulaattorimme sisältää valmiita harjoituksia, jotka jäljittelevät todellisia huijauksia – ulkoasu ja sisältö on otettu suoraan aidoista huijausyrityksistä.

Tämä realistinen lähestymistapa valmistaa tiimisi kaikenlaisiin todellisiin uhkiin: sähköpostitse tapahtuvaan tietojenkalasteluun, tekstiviestikalasteluun (smishing) ja puhelinkalasteluun (vishing).

Mockup of a seemingly real email, annotated with some of the giveaways that it’s fake.

Anna välitöntä palautetta MailRiskin avulla

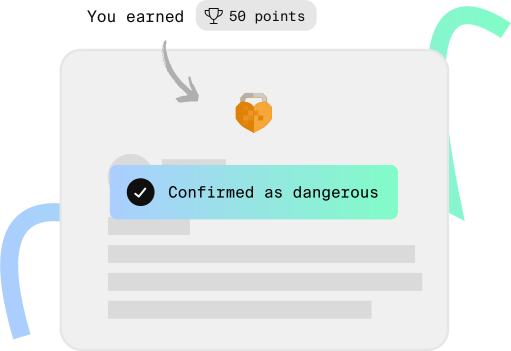
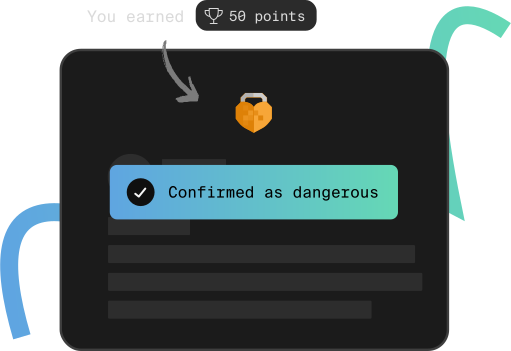
Yhdistä phishing-simulaattorimme MailRiskiin, niin kollegasi palkitaan heti pisteillä, kun he ilmoittavat huijauksesta oikein.

Auta heitä tottumaan siihen, että MailRiskiä käytetään aina epäilyttävissä tilanteissa ja palautetta saa saman tien – näin jokaisesta ilmoitetusta viestistä oppii jotain.

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Räätälöi simulaatiot anonyymin käyttäytymistiedon mukaan

Secure Practice kerää anonyymiä käyttäytymistietoa siitä, miten tiimisi käsittelee epäilyttäviä sähköposteja, kyberharjoituksia, kyselyjä ja paljon muuta.

Hyödynnä näitä anonymisoituja oivalluksia luodaksesi phishing-kampanjoita, jotka vahvistavat juuri heikoimmin kehittyneitä taitoja – ketään syyttelemättä.

Lisäksi satunnaiset lähetykset ja uudet haasteet pitävät tietojenkalastelusimulaatiot tehokkaina pitkään.

Skaalaa koulutusta automatisoiduilla harjoitussuunnitelmilla

Harjoitussuunnitelmat kokoavat useita phishing-simulaatioita yhteen edistymisen seurannan ja vaihtelun kanssa, jotta kollegasi saavat nykyiseen osaamiseensa sopivia haasteita.

Kaikki on automatisoitu, ja käytössäsi on monia pohjia käytettäväksi tai muokattavaksi – voit myös luoda kampanjoita alusta asti itse. Monikielisyys ja API-rajapintamme mahdollistavat rajattomat muokkausmahdollisuudet.

Tarjoa monipuolinen oppimiskokemus

Jonkun pakottaminen yleiselle kurssille sen jälkeen, kun hän on langennut tietojenkalasteluviestiin, voi olla todella lannistavaa – ja hukattu tilaisuus.

Siksi käytämme Human Risk Metrics -mittareita seurataksemme ihmisten toimintaa ajan myötä, kunnioittaen täysin heidän yksityisyyttään.

Näiden oivallusten avulla voit sitouttaa ihmisiä lyhyillä kursseilla, livenä pidettävillä kyberharjoituksilla, tietovisoilla ja muilla aktiviteeteilla, jotka auttavat heitä kehittymään omaan tahtiinsa.

Pidämme myös arjen sujuvana automaattisella käyttäjien synkronoinnilla ja edistyneillä tilastoilla, Excel-vienti mukaan lukien.

Tee phishing-simulaatioista yksityisyyttä kunnioittavia

Yksittäisten ihmisten toiminnan paljastaminen tietojenkalasteluharjoituksissa voi johtaa tunkeilevaan – jopa laittomaan – valvontaan, erityisesti tietosuoja-asetuksen (GDPR) näkökulmasta.

Secure Practicessa tasapainotamme henkilökohtaista inhimillisen riskin hallintaa ja yksityisyyttä tarjoamalla tilastotietoa tiimin haavoittuvuuksista.

Lähestymistapamme yhdistää tutkimusta, tietomalleja, koneoppimista ja visualisointeja kohdennetuksi koulutukseksi, josta yksityisyys ei kärsi.

Teemme näin emme vain siksi, että toimimme Euroopassa, vaan koska pidämme yksityisyyttä kestävän inhimillisen kyberriskin hallinnan selkärankana.

On hienoa nähdä palapelin loksahtavan paikoilleen. Sähköposti on yhtäältä hyvin yksinkertainen, mutta samalla monimutkainen hyökkäysvektori, jolta meidän on suojattava koko organisaatio. Emme voi ajatella teknisiä ratkaisuja ja ihmisiä erikseen – molempien on toimittava yhdessä.
Martha Eike Senior Security Manager, Storebrand

Opeta ihmisiä tunnistamaan tietojenkalastelu ilman sieluttomaa valvontaa