Consent

This site uses third party services that need your consent. Learn more

Siirry sisältöön
Tuote

MailRisk

Heti hyödyllistä palautetta ja ilmoituksia epäilyttävistä sähköposteista

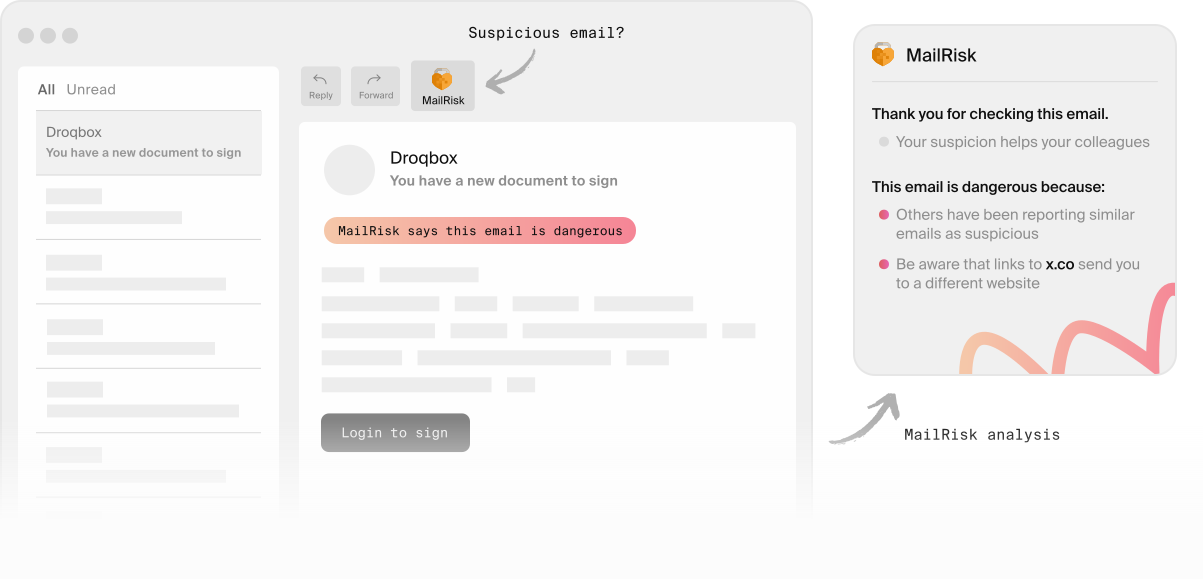
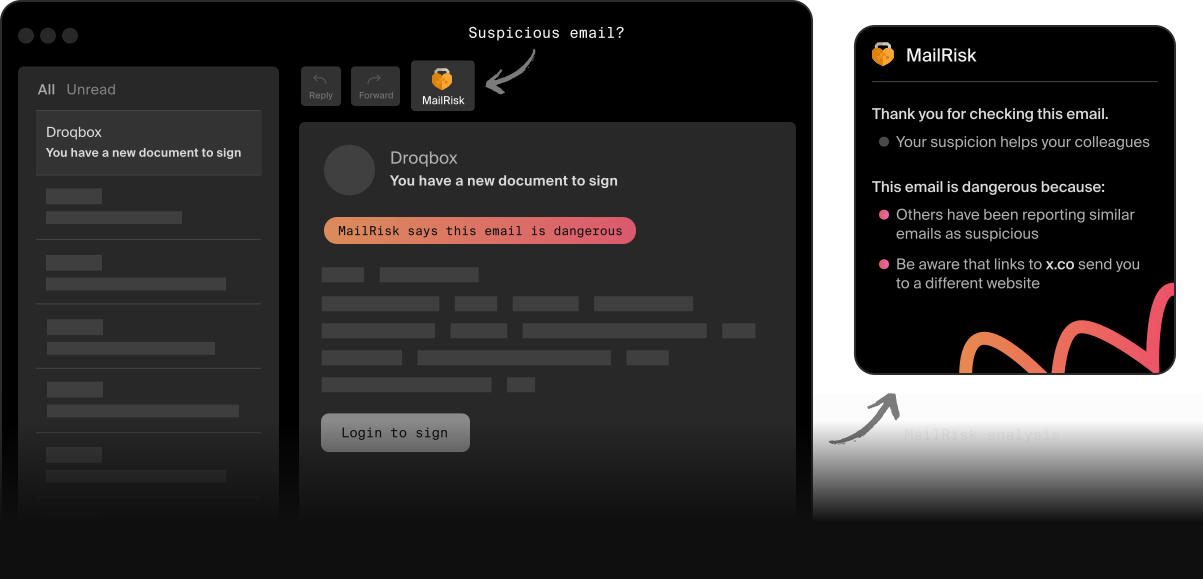
Kuva epäilyttävästä sähköpostista ja MailRiskin ilmoituksesta. Kuva epäilyttävästä sähköpostista ja MailRiskin ilmoituksesta.

Anna kaikille mahdollisuus harjoitella kyberturvallisuutta

Yhdellä klikkauksella kuka tahansa tiimissäsi voi auttaa tekemään organisaatiostasi kestävämmän kyberhyökkäyksiä vastaan.

MailRisk analysoi automaattisesti tietojenkalastelu-, roska- ja huijausviestit ja antaa kollegoillesi palautetta heidän toiminnastaan – saman tien.

Kätevä painike on aina saatavilla saapuneiden kansiossa, ja se tekee turvallisuudesta näkyvän, konkreettisen ja palkitsevan osan arkea.
Illustration showing the location of the MailRisk icon in an email app.

Näin MailRisk toimii

Sähköposti on yhä yksi kyberrikollisten tärkeimmistä keinoista kaapata ihmisten huomio ja huijata mahdollisia uhreja toimimaan vastoin parempaa harkintaansa.

Kun riskialttiista sähköposteista ilmoittaminen on helppoa, mukavaa ja palkitsevaa, se on uskomattoman tehokas tapa saada ihmiset osallistumaan – ja tehdä kyberturvallisuudesta myönteinen kokemus kaikille.

Automaattinen analyysi sähköpostitse tehtävistä manipulointihyökkäyksistä

MailRisk-painike on sähköpostiohjelmasi työkalurivillä – käytitpä työpöytäsovellusta, selainpostia tai mobiilisovellusta.

Aina kun joku tarkistaa sähköpostin, etsimme automaattisesti samankaltaisia viestejä, jotka kollegasi ovat ilmoittaneet epäilyttäviksi, ja vertaamme sitä myös muihin tietolähteisiin.

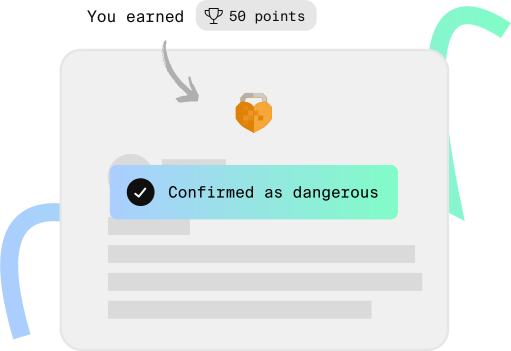
Kun löydämme osuman, saat heti vahvistuksen siitä, miten toimintasi edisti organisaation turvallisuutta – ja omaasi!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Yksittäiset ilmoitukset, jotka vahvistavat koko tiimin suojaa

Ilmoitusten perusteella MailRisk tunnistaa, kohdistuuko tietojenkalastelukampanja useisiin ihmisiin organisaatiossasi. Ja kun integroit nämä uhkatiedot roskapostisuodattimiin, vaaralliset viestit voidaan estää ennen kuin ne tavoittavat muita tiimin jäseniä.

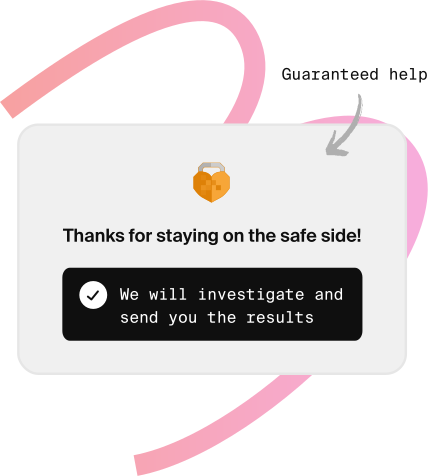
Ihmiset voivat myös lisätä ilmoituksiinsa taustatietoja, mikä helpottaa IT- ja tietoturvatiimien perusteltua päätöksentekoa ilman lisätyötä.

Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Rikkaampaa ja laadukkaampaa sähköpostiuhkatietoa tietoturvaohjelmaasi

Välitön palaute saa ihmiset ilmoittamaan epäilyttävistä viesteistä useammin, ja ilmoitusten määrä voi kasvaa jopa 50-kertaiseksi.

Käytämme reaaliaikaista koneoppimista korrelointiin ja luokitteluun, kun analysoimme näitä tietoja EU:ssa sijaitsevalla, yksityisyyden etusijalle asettavalla pilvialustallamme, joka ylittää GDPR:n vaatimukset.

Näin IT- ja tietoturvatiimit saavat automaattisesti kultakaivoksen joukkoistettua uhkatietoa, jonka avulla he löytävät hyökkääjien hyödyntämät sisäänpääsykohdat.

Mitä voit saavuttaa MailRiskillä

Ihmiset kokivat MailRiskin heti hyödylliseksi, ja ilmoitusten määrä kasvoi. MailRisk madaltaa kynnystä pyytää apua, mutta sen sijaan, että se toisi meille lisää työtä, olemme nyt päässeet lähes kokonaan eroon helpdeskiin tehtävistä manuaalisista lähetyksistä.
Mari Nygaard Simonsen Head of Threat and Vulnerability Management, Intility

Katso, miten Intility skaalasi uhkatiedustelunsa ja tehosti tietojenkalastelun torjuntaa

Aloita pienimmästä teosta, jonka jokainen voi tehdä

Kun kollegasi tarkistavat viestin MailRiskillä, he saavat tarvitsemansa avun ja auttavat samalla muita. Tämä välitön palkinto varmistaa, että heillä on aina myönteinen kokemus kyberturvallisuudesta.

Tutut työkalut ja yksinkertaiset teot ansaitsevat ihmisten luottamuksen ja osallistumisen sekä vahvistavat heidän varmuuttaan tehdä hyviä tietoturvapäätöksiä.

Hallitse riskejä koko Secure Practicen työkalupakilla

MailRisk-tiedot ovat vielä arvokkaampia, kun niitä yhdistetään phishing-simulaatioihin tai hyödynnetään uhkien metsästyksessä.

Kaikkien näiden – ja muidenkin – aktiviteettien anonyymi käyttäytymistieto muuttuu Human Risk Metrics -mittareiksi, jotka määrittävät riskialueet, joihin voit tarttua kohdennetuilla mikrokursseilla.

Lisäksi tämä anonymisoitu tieto on salainen apurisi sujuvissa vaatimustenmukaisuus- ja sertifiointiprosesseissa.

Usein kysyttyä MailRiskistä

Toimiiko MailRisk monikielisten sähköpostien kanssa?

Kyllä!

Saat MailRiskin haluamallasi kielellä, jotta sen käyttö olisi mahdollisimman helppoa ja tuttua kaikille organisaatiossasi.

Secure Practice -alusta on saatavilla kaikilla tämän sivuston kielillä ja muillakin – panostamme täysillä Eurooppaan. Voit myös muokata ja kääntää kaikki tiimillesi tarjoamasi resurssit ja harjoitukset heidän äidinkielelleen.

Voinko käyttää MailRiskiä mobiililaitteella?

Jos organisaatiosi käyttää Office 365:n sähköpostiohjelmaa, voitte käyttää MailRisk-painiketta iOS:n tai Google Playn omassa sovelluksessa.

Organisaatioille, jotka käyttävät paikallista Exchangea, tarjoamme kiertotien Microsoftin rajoituksiin: Outlook Web Accessin (OWA) käytön selaimessa.

Tässä on täydellinen opas siihen, miten MailRiskiä käytetään mobiililaitteilla.

Lähetetäänkö sähköpostitietojani jonnekin MailRisk-analyysin aikana?

Kyllä.

Se on tarpeen, jotta analyysi olisi riittävän perusteellinen pysyäkseen uusimpien kyberuhkien tasalla. Kun napsautat MailRisk-painiketta, Secure Practice kerää viestin, jonka haluat analysoida.

Teemme tämän työnantajasi kanssa tehdyn kirjallisen sopimuksen perusteella, jossa kuvataan yksityiskohtaisesti, miten saamme käsitellä näitä tietoja.

Kuka näkee sähköpostit, joista ilmoitan MailRiskin kautta?

MailRiskin on tarkoitus toimia mahdollisimman automaattisesti. Jotkin epäilyttävät viestit vaativat kuitenkin manuaalista analyysia, jolloin valtuutettu tietoturva-asiantuntija avaa viestisi erikseen tarkastettavaksi.

Lisäksi jos ilmoittamasi viesti sisältää erityisen uhan, sen voi tarkastaa henkilöstö, joka työskentelee parhaiden mahdollisten suojausten rakentamiseksi tulevaisuutta varten.

Jos viestisi ei sisällä uhkaa, sen sisältö on piilotettu kaikilta työntekijöiltä, ellei joku erikseen pyydä sen avaamista. Tällaiset pyynnöt kirjataan lokiin vastuullisuuden varmistamiseksi.

Voinko perua sähköpostitietojen lähettämisen?

Kuka tahansa voi muuttaa mieltään, ja huolehdimme siitä, että se on MailRiskissä helppoa.

Avaa MailRisk ja napsauta oikean yläkulman valikkopainiketta. Sieltä löydät luettelon analysoimistasi viesteistä.

Napsauta viestiä, jonka tiedot haluat perua, ja napsauta ”Peru ilmoitus” poistaaksesi kaikki tiedot.

Kuinka kauan säilytätte sähköpostitietojani?

Ensinnäkin keräämme tietoja vain viesteistä, jotka itse valitset analysoitavaksi.

Jos emme löydä erityistä uhkaa, viestin sisältö poistetaan automaattisesti, kun työnantajasi määrittämä määrä päiviä on kulunut.

Voiko MailRisk estää sähköposteja ihmisten saapuneista viesteistä?

MailRisk ei ole roskapostisuodatin, vaan tämäntyyppisen tietoturvateknologian täydennys ja sen tietolähde.

Tietoturvatiimit voivat käyttää MailRisk-tietoja tarpeidensa mukaan, myös tarjoamamme API-rajapinnan kautta.